
xorlab entwickelt Lösungen für E-Mail-Security, um Unternehmen vor immer raffinierteren Angriffe zu schützen und bestehende Sicherheitsarchitekturen gezielt zu überprüfen.
Können Sie xorlab kurz vorstellen und erzählen, wie sich das Unternehmen auf E-Mail-Sicherheit spezialisiert hat?
xorlab ist ein Schweizer Cybersecurity Unternehmen aus Zürich, das sich auf den Schutz von Unternehmens E-Mail-Kommunikation spezialisiert hat. E-Mail ist nach wie vor einer der wichtigsten Angriffsvektoren, mit Phishing, Business Email Compromise, Malware und Ransomware – und gleichzeitig der wichtigste Kommunikationskanal für praktisch jedes Unternehmen.
Unser Ansatz geht deshalb über klassische Spam Filter hinaus. Wir verbinden KI-gestützte Erkennung, Verhaltens- und Kontextanalyse, sowie umfassende Transparenz über den E-Mail Fluss. Damit erkennen wir gerade jene Angriffe, die nicht durch bekannte Schadsoftware-Signaturen oder einfache Regeln auffallen – etwa sehr gezielte Spearphishing- oder CEO-Fraud-Nachrichten. Die Plattform lässt sich dabei in On-Premises-, Hybrid- und Cloud-Umgebungen einsetzen. Ein wesentlicher Teil unserer Motivation war und ist, dass E-Mail-Sicherheit nach wie vor ein ungelöstes Problem ist: Die Angriffe sind in den letzten Jahren deutlich besser geworden – und sie werden weiterhin besser. Für uns war es deshalb wichtig, ein echtes, relevantes Problem zu lösen und Unternehmen dabei zu helfen, sicherer zu sein.
Wer steht hinter xorlab, und welche Erfahrungen prägen die Entwicklung Ihrer Sicherheitslösungen?
Das Unternehmen wurde 2015 als Spin-off aus der ETH gegründet und verbindet damit wissenschaftliche Grundlagen mit sehr praxisnaher Sicherheitsarbeit.
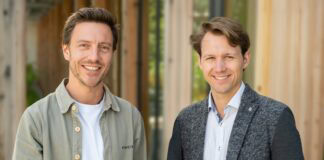
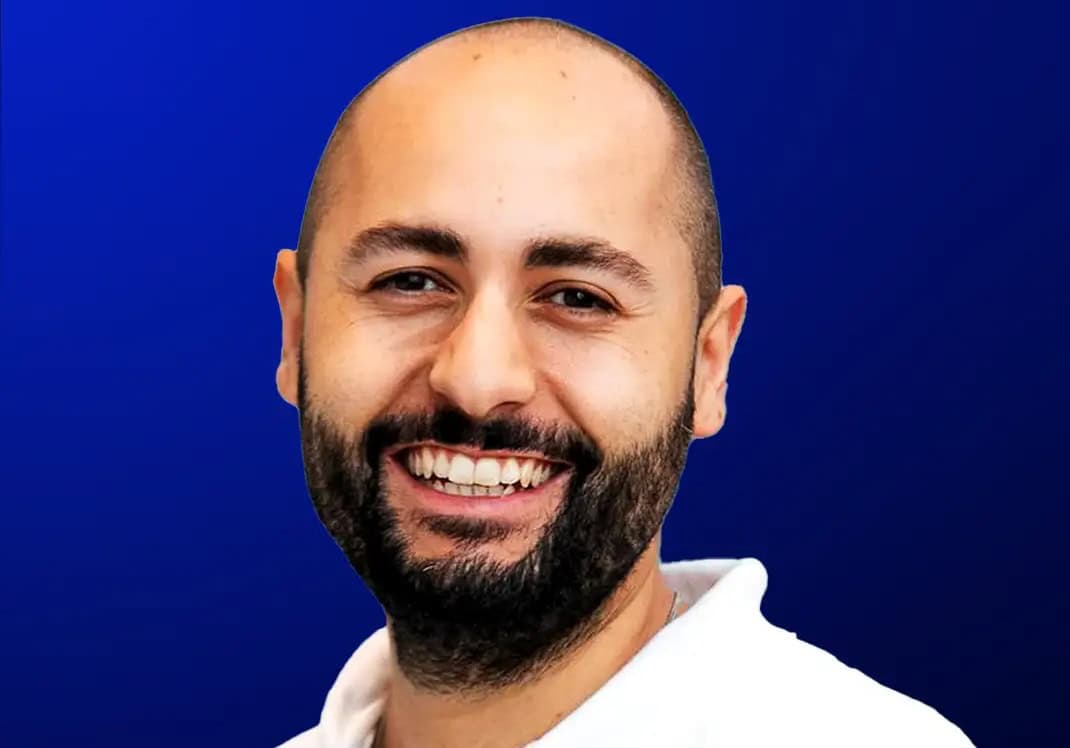
An der Spitze steht Mitgründer und Head of Architecture Matthias Ganz sowie ich, Antonio Barresi, CEO und ebenfalls Mitgründer. Ich komme ursprünglich aus der Offensive Security und habe über Jahre Sicherheitsmechanismen analysiert und umgangen – und genau diese Erfahrung hat unsere Lösung und die dahinterliegenden Konzepte stark geprägt. Mich hat immer gestört, dass gewisse Security-Lösungen bekannte Angriffe zuverlässig stoppen, es für Angreifer aber mit wenig Aufwand möglich war, diesen Schutz zu umgehen.
Ergänzt wird das Führungsteam durch Experten aus IT Architektur, Machine Learning, Produktentwicklung, Forschung und kommerzieller Umsetzung. Entscheidend ist aus unserer Sicht die Kombination: Wir müssen moderne Angriffe technisch verstehen, ihre Kommunikationsmuster analysieren und daraus Lösungen entwickeln, die für Security Teams im Alltag wirklich handhabbar sind.
Welche Vision verfolgen Sie mit xorlab, und welche Rolle spielt die Attack Simulation dabei?
Zur Vision gehört für uns, ein Cybersecurity Unternehmen aus Europa heraus zu skalieren: Gerade mit Blick auf die digitale Souveränität ist es wichtig, dass es in Europa echte Alternativen gibt. Die heutige Abhängigkeit von den üblichen Tech- und Cybersecurity-Herstellern ist aus unserer Sicht nicht gut. Niemand ist zu 100 Prozent unabhängig – Souveränität ist ein Spektrum. Entscheidend ist, sich nicht in eine komplette Abhängigkeit zu begeben. Für Europa ist das noch ein langer Weg, und genau hier möchten wir beisteuern.
Die E-Mail Attack Simulation haben wir ursprünglich als internes Werkzeug entwickelt, um unsere eigene Lösung kontinuierlich zu testen und zu verbessern. In der Cybersecurity ist es zentral, den offensiven Mindset zu pflegen: Die Simulation hilft uns genau dabei – und dabei, neue Angriffstechniken selbst zu entwickeln, bevor Angreifer es tun.
Unternehmen investieren bereits in E-Mail-Security. Warum können dennoch gefährliche Angriffe bis in die Postfächer gelangen?
Weil E-Mail-Sicherheit trotzdem häufig vernachlässigt wird, trotz des fortlaufender Wettlaufs mit Angreifern. Viele Schutzlösungen erkennen bekannte Schadsoftware, verdächtige Domains oder eindeutig bösartige Anhänge sehr gut. Moderne Angriffe umgehen diese Kontrollen aber gezielt: Sie nutzen kompromittierte Absenderkonten, vertrauenswürdige Cloud-Dienste, personalisierte Inhalte, QR-Codes, Short Links oder täuschend echte Rechnungs- und Zahlungsanfragen. Durch KI sinken die Kosten für gut gemachte E-Mail-Angriffe zudem weiter – das verschärft das Problem zusätzlich. Und viele Legacy-E-Mail-Security-Lösungen setzen weiterhin auf alte Ansätze, die einem modernen Angreifer nicht standhalten.
Gerade bei Business Email Compromise (BEC) gibt es häufig weder einen schädlichen Anhang noch einen eindeutig bösartigen Link. Die Nachricht wirkt legitim, nutzt einen glaubwürdigen Kontext und zielt darauf ab, Menschen zu einer Zahlung, einer Kontoänderung oder zur Preisgabe von Zugangsdaten zu bewegen. In veröffentlichten xorlab-Simulationen erreichten im Durchschnitt 60 Prozent der simulierten Angriffe die Postfächer; bei BEC-Angriffen waren es 68 Prozent. Das zeigt: Investitionen in E-Mail-Security sind wichtig, aber ihre tatsächliche Wirksamkeit muss regelmässig überprüft werden.
Ihre Attack Simulation umfasst mehr als 160 Angriffsszenarien. Wie wichtig ist die Nähe zu real beobachteten Angriffsmethoden?
Sie ist essenziell. Ein Test ist nur dann aussagekräftig, wenn er die Methoden abbildet, die Angreifer tatsächlich einsetzen. Deshalb basieren die Testfälle auf Kampagnen, die vom xorlab Research Team beobachtet wurden, und werden realen Angreifertechniken zugeordnet.
Die mehr als 160 Szenarien decken nicht nur klassische Phishing-Mails ab, sondern auch BEC, Malware, Erpressungsversuche und moderne Umgehungstechniken wie QR-Code-Phishing, HTML Smuggling oder KI-generierte Köder. Dadurch testen Unternehmen nicht einfach, ob ihr System eine offensichtliche Testmail erkennt. Sie prüfen, ob ihre gesamte Schutzarchitektur auch bei aktuellen, raffiniert gestalteten und kontextbezogenen Angriffen funktioniert.
Welche Veränderungen stellen Unternehmen aktuell vor die größten Herausforderungen?
Die grösste Veränderung ist die zunehmende Qualität und Skalierbarkeit von Social Engineering. KI ermöglicht es Angreifern, glaubwürdige, sprachlich saubere und personalisierte Nachrichten in grosser Zahl zu erstellen. Damit sinkt die Hürde für professionelle Phishing- und Betrugskampagnen erheblich.
Besonders schwierig sind Angriffe, die nicht mehr an klassischen technischen Merkmalen erkennbar sind. Wenn eine Mail keine Malware enthält, von einem kompromittierten oder gut imitierten Konto kommt und inhaltlich perfekt zu einer laufenden Geschäftsbeziehung passt, reichen einfache Filterregeln nicht aus. Moderne E-Mail-Security muss deshalb den Kontext einbeziehen: Wer kommuniziert normalerweise mit wem? Welche Sprache, Tonalität, Zahlungsprozesse oder Anfragearten sind üblich? Und wo weicht eine Nachricht auffällig vom bisherigen Muster ab? xorlab setzt dafür auf Verhaltens- und Kontextanalyse, um auch personalisierte und volumenarme Spearphishing-Angriffe zu erkennen.
Die Simulation soll bestehende Sicherheitslösungen unter realistischen Bedingungen testen. Was unterscheidet diesen Ansatz von klassischen Sicherheitstests?
Klassische Penetration Tests sind enorm wertvoll, haben aber typischerweise einen anderen Fokus. Sie prüfen beispielsweise externe Angriffsflächen, Webanwendungen, Netzwerke, Identitäten, Firewalls oder Endpoint Detection and Response. Die konkrete Wirksamkeit der E-Mail-Sicherheitsarchitektur gegen realistische E-Mail-Angriffe steht dabei meist nicht im Zentrum.
Klassische Security-Awareness- oder Phishing-Tests wiederum fokussieren primär auf den Menschen: Öffnet jemand einen Link, gibt jemand Zugangsdaten ein oder meldet eine Person die Nachricht? Das ist wichtig, beantwortet aber nicht die Frage, ob die technische Schutzschicht die Mail schon vor dem Posteingang hätte erkennen oder blockieren müssen.
Die xorlab E-Mail Attack Simulation ergänzt beide Perspektiven. Sie testet kontrolliert die Technologie und die Sicherheitsarchitektur im realen Mail-Fluss – vom Gateway über Cloud-Kontrollen bis zu zusätzlichen Schutzschichten. Der Fokus liegt auf den False Negatives: also auf Angriffen, die Schutzmechanismen unerkannt passieren. Die Simulation benötigt keine Allow-Lists, verändert den Mail-Fluss nicht und verwendet ein dediziertes Testpostfach, auf das nur das Unternehmen Zugriff hat.
Nach dem Test erfahren Unternehmen, welche Angriffe ihre Schutzmechanismen erkennen und welche durchkommen. Wie werden daraus konkrete Verbesserungen für die E-Mail-Sicherheit?
Der entscheidende Schritt ist, Ergebnisse nicht nur als technische Trefferliste zu verstehen, sondern als Grundlage für eine risikobasierte Verbesserung der Architektur. Die Simulation zeigt pro Testfall, ob die vorhandenen Kontrollen wie erwartet reagiert haben und welche Angriffsarten eine Lücke ausnutzen konnten. Ein xorlab-Experte bespricht die Befunde anschliessend mit dem Unternehmen, ordnet Risiken ein und zeigt Verbesserungsmöglichkeiten auf. Daraus lässt sich ein konkreter Massnahmenplan ableiten.
Wichtig ist zudem, die Wirksamkeit nach Anpassungen erneut zu validieren. E-Mail-Security ist keine einmalige Optimierung, sondern ein kontinuierlicher Prozess aus Testen, Priorisieren, Härten und Wiederholen.
KI eröffnet Cyberkriminellen neue Möglichkeiten. Wie verändert diese Entwicklung die Anforderungen an moderne E-Mail-Security?
KI macht Phishing nicht völlig neu, aber deutlich effizienter, überzeugender und skalierbarer. Angreifer können Texte sprachlich korrekt formulieren, auf einzelne Personen oder Unternehmen zuschneiden, unterschiedliche Sprachen bedienen und Varianten automatisiert erzeugen. Dadurch verlieren viele bisherige Warnsignale an Aussagekraft – etwa schlechte Grammatik, generische Anreden oder offensichtliche Formulierungsfehler.
Moderne E-Mail-Security darf daher nicht nur einzelne Wörter, Links oder bekannte Schadcode-Muster bewerten. Sie muss den Gesamtkontext verstehen: Passt diese Nachricht zu der Beziehung zwischen Absender und Empfänger? Wer kommuniziert mir Wem? Ist die Zahlungsaufforderung, die Dringlichkeit oder die Art der Anfrage ungewöhnlich? Wurde ein bislang unbekannter Kommunikationsweg gewählt? Genau hier werden KI-gestützte Verhaltens- und Kontextanalysen wichtig. Sie helfen dabei, auch hochgradig personalisierte und KI-generierte Angriffe zu erkennen, obwohl diese auf den ersten Blick vollkommen legitim wirken können.
Für welche Unternehmen ist eine Attack Simulation besonders relevant, und wann sollte die eigene Sicherheitsarchitektur überprüft werden?
Grundsätzlich ist eine Attack Simulation für jedes Unternehmen relevant, denn E-Mail bleibt ein zentraler Geschäfts- und Angriffsweg – unabhängig von Branche oder Unternehmensgrösse. Besonders wichtig ist sie für regulierte Branchen, Organisationen mit sensiblen Daten, hohen Transaktionsvolumen, internationalen Lieferketten, komplexen Cloud- und Hybrid-Umgebungen oder erhöhtem Risiko für Zahlungsbetrug und gezielte Angriffe.
Ein sinnvoller Zeitpunkt ist immer dann, wenn sich die E-Mail-Architektur verändert: etwa bei einer Migration zu Microsoft 365 oder Google Workspace, bei der Einführung eines neuen Secure Email Gateways, nach der Ergänzung einer Cloud-Security-Schicht, nach einer Fusion oder Übernahme oder nach einem auffälligen Phishing- beziehungsweise BEC-Vorfall. Unabhängig davon empfiehlt sich eine regelmässige Überprüfung, weil sich sowohl Angriffstechniken als auch die eigene Umgebung laufend verändern. Eine E-Mail Attack Sumulation hilft Klarheit zu schaffen wie gut man gegen die Bedrohungen aufgestellt ist. Die von xorlab veröffentlichten Ergebnisse deuten zudem darauf hin, dass zusätzliche, korrekt integrierte Schutzschichten die Erkennung verbessern können – aber auch dann weiterhin relevante Lücken bestehen können.
Wie möchten Sie xorlab und Ihre Lösungen angesichts immer komplexerer Cyberangriffe künftig weiterentwickeln?
Unser Fokus liegt darauf, E-Mail-Security und generell Messaging Systeme noch stärker proaktiv, kontextbezogen und messbar sicherer zu machen. Angriffe werden dynamischer, stärker personalisiert und zunehmend KI-unterstützt. Deshalb müssen auch Erkennung und Prävention kontinuierlich lernen und sich an neue Täuschungs- und Umgehungstechniken anpassen.
Wir wollen Unternehmen nicht nur Warnungen liefern, sondern Sie automatisch schützen. Dazu gehören eine kontinuierliche Weiterentwicklung unserer Research- und Detection-Kompetenz sowie Automatisierung für Security Teams – beispielsweise bei Analyse, Triage und Reaktion auf gemeldete E-Mails. Alles mit den Standort Europa und Digitaler Souveränität im Fokus für den Kunden.
Welche drei Ratschläge würden Sie anderen Gründerinnen und Gründern geben, die ein Unternehmen im schnelllebigen Cybersecurity-Markt aufbauen möchten?
Erstens: Löse ein echtes, dringliches Sicherheitsproblem. Cybersecurity ist kein Markt für Technologien, die nur beeindruckend klingen. Entscheidend ist, ob ein Produkt ein konkretes Risiko reduziert, operative Teams entlastet und sich im Alltag des Kunden bewährt.
Zweitens: Bleib eng an der Realität der Angreifer und Kunden. Bedrohungen, Technologien und regulatorische Anforderungen verändern sich schnell. Wer dauerhaft relevant bleiben will, muss Forschung, Threat Intelligence und Kundenfeedback in kurze Entwicklungszyklen übersetzen. Gerade in der Cybersecurity ist es wichtig, reale Angriffe zu verstehen – nicht nur theoretische Angriffsszenarien.
Drittens: «First time founders are obsessed with product, second time founders are obsessed with distribution.» Der Vertrieb ist in der Cybersecurity extrem wichtig. Hol dir früh Kompetenz für die Vertriebsthemen ins Team und mach dir früh Gedanken darüber, wie du deinen Vertrieb gestalten willst. Das ist ein sehr wichtiges Puzzlestück für den Erfolg – und gerade technische Gründer vernachlässigen diesen Teil zu stark. Und auch wenn du das Gefühl hast, du setzt genügend Fokus darauf: Vertrau mir, du tust es ziemlich sicher noch nicht.
Bildcredits @ xorlab
Wir bedanken uns bei Antonio Barresi für das Interview
Aussagen des Autors und des Interviewpartners geben nicht unbedingt die Meinung der Redaktion und des Verlags wieder.