
Kannst du Fideno kurz vorstellen und erzählen, wie die Idee entstanden ist, einen eigenen Passwort- und Zugangsmanager für Unternehmen zu entwickeln?
Fideno sitzt in Euskirchen und baut Software, in der Unternehmen ihre Zugangsdaten verwahren. Also die Schlüssel zum Geschäftskonto, zur eigenen Domain, zur Kundendatenbank und zu allem anderen, was eine Firma am Laufen hält.
Die Idee kam aus einer Frage, die mir niemand zufriedenstellend beantworten konnte: Wer kann das alles eigentlich lesen? Bei den meisten Anbietern lautet die Antwort, dass sie es technisch könnten und vertraglich zusichern, es nicht zu tun. Mir war das zu wenig.
Euer Gründerteam verbindet zwei Generationen und sehr unterschiedliche unternehmerische Erfahrungen. Wer steckt hinter Fideno und wie habt ihr als Mitgründer zusammengefunden?
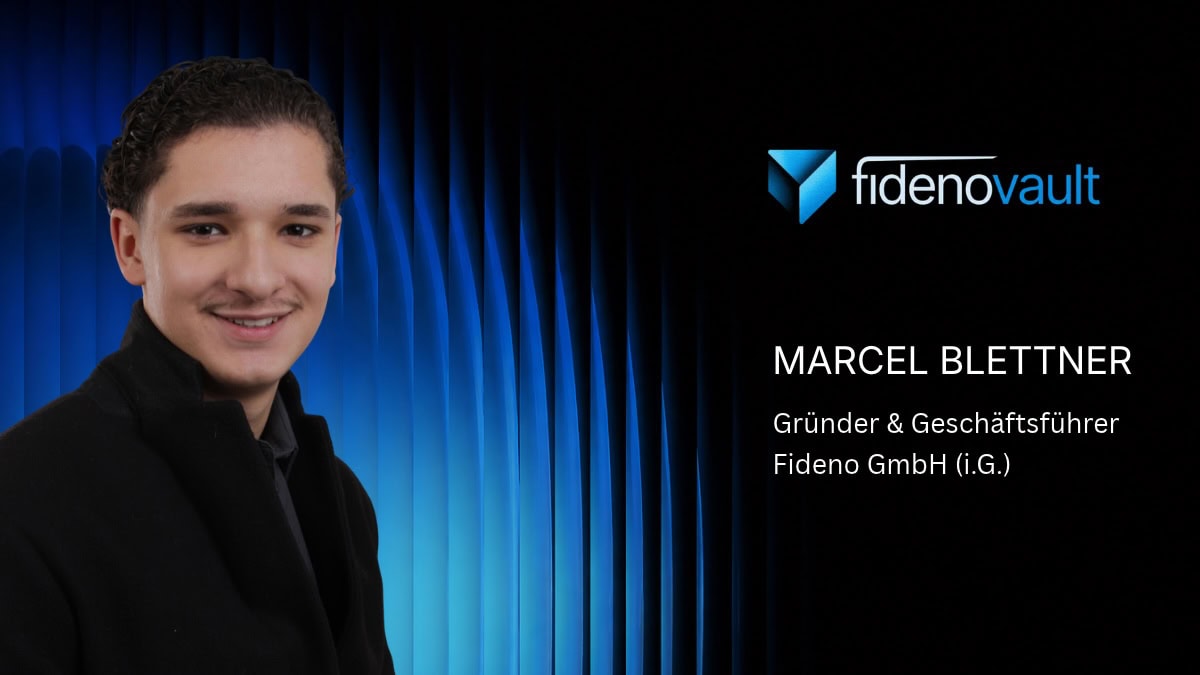
Ich bin Marcel Blettner, Gründer und Geschäftsführer, und es ist mein erstes Unternehmen. Mein Mitgründer ist Stefan Kistner, seit über zwanzig Jahren in der IT-Sicherheit und selbst Unternehmer in diesem Feld.
Kennengelernt haben wir uns über sein Unternehmen. Aus einem fachlichen Kontakt wurde ein langes Gespräch, in dem wir bei derselben Frage landeten: Warum liegt die Hoheit über die sensibelsten Daten europäischer Firmen so selbstverständlich außerhalb Europas? Er hielt die Idee sofort für richtig und ist seit dem ersten Tag dabei.
Du gründest dein erstes Unternehmen, während dein Mitgründer seit über 20 Jahren in der Cyber-Security-Branche tätig ist. Wie beeinflussen diese unterschiedlichen Perspektiven eure Zusammenarbeit und welche Entscheidungen haben besonders von euren Meinungsverschiedenheiten profitiert?
Die Entscheidungen treffe ich, auch die unbequemen. Die unbequemste war, dass wir selbst keinen Zugriff auf die Daten unserer Kunden haben. Das erschwert unseren Support und bringt uns Arbeit, die andere Anbieter ihren Kunden abnehmen. Ich habe es trotzdem so festgelegt, weil ein Versprechen, das man brechen kann, nichts wert ist.
Stefan liefert dazu etwas, das man sich nicht anlesen kann. Er weiß, welche Einwände kommen, bevor sie kommen. Das hat uns Monate erspart.
Viele Unternehmen nutzen bereits Lösungen zur Passwort- und Zugangsverwaltung. Welche konkreten Probleme habt ihr im Markt erkannt und welche Unternehmen möchtet ihr mit Fideno erreichen?
Der Bedarf an Zugangsverwaltung steigt seit Jahren, das Angebot aus Deutschland ist in derselben Zeit kleiner geworden. Netwrix Password Secure, früher MATESO aus Augsburg, gehört seit 2022 einem US-Konzern. S-Trust der Sparkassen-Finanzgruppe wurde im März 2026 eingestellt. Übrig bleiben vor allem große internationale Anbieter, die direkt an technisch versierte Kunden verkaufen.
Damit stehen ausgerechnet die Unternehmen allein da, die keine eigene IT-Sicherheitsabteilung haben. Das ist unsere Lücke: der Mittelstand, der öffentliche Sektor und regulierte Betriebe, erreicht über die Systemhäuser, die sie ohnehin betreuen.
Ihr verfolgt den Ansatz, dass selbst Fideno keinen Zugriff auf die gespeicherten Kundendaten haben soll. Wie funktioniert dieses Sicherheitskonzept technisch und welche Vorteile bietet es Unternehmen?
So einfach wie möglich gesagt: Der Schlüssel entsteht auf dem Gerät des Nutzers und verlässt es nie. Alles wird dort verschlüsselt, bevor es zu uns kommt, und erst dort wieder lesbar. Auf unseren Servern liegen Zeichenfolgen, mit denen niemand etwas anfangen kann, auch wir nicht.
Einen Generalschlüssel gibt es nicht. Falls jemand sein Passwort verliert, wird ein Schlüssel in Teile zerlegt und auf mehrere Personen im Unternehmen verteilt. Erst gemeinsam ergeben sie ihn wieder.
Fideno soll sowohl über eine deutsche Cloud als auch vollständig innerhalb der IT-Infrastruktur des Kunden betrieben werden können. Warum habt ihr euch für diese beiden Betriebsmodelle entschieden und welche Anforderungen möchtet ihr damit erfüllen?
Weil wir sonst die Hälfte der Kunden verlieren, bevor das Gespräch überhaupt beginnt. Die meisten wollen sich um Technik nicht kümmern, für die ist das deutsche Rechenzentrum die richtige Wahl.
Daneben gibt es Organisationen, die aus Prinzip oder wegen interner Vorgaben nichts außer Haus geben. Für die läuft dieselbe Software vollständig bei ihnen. Zwei Modelle bedeuten doppelten Aufwand, und sie haben uns mehr Entwicklungszeit gekostet als jede andere Entscheidung.
Mit den steigenden regulatorischen Anforderungen an die IT-Sicherheit gewinnt die Verwaltung von Unternehmenszugängen an Bedeutung. Welche konkreten Auswirkungen haben gesetzliche Vorgaben wie NIS2 auf eure Zielgruppe und welche Rolle kann Fideno bei der Umsetzung spielen?
Die Regulierung verändert unseren Markt, ohne dass wir etwas dafür tun müssen. Seit Dezember 2025 müssen deutlich mehr Unternehmen nachweisen, wie sie ihre Zugänge verwalten, und die Verantwortung dafür liegt bei der Geschäftsführung persönlich.
Für ein junges Unternehmen ist das eine komfortable Lage, weil die Nachfrage von selbst entsteht. Was ich trotzdem nicht behaupte: dass unsere Software eine Firma regelkonform macht. Das tut keine Software. Diese Arbeit bleibt im Haus.
Der Markt für Passwortmanager wird von internationalen Anbietern geprägt. Wodurch unterscheidet sich Fideno von etablierten Lösungen und welche Bedeutung hat der Entwicklungsstandort Deutschland für eure Positionierung?
Drei Dinge. Dass wir nichts lesen können, ist bei uns gebaut und nicht nur versprochen. Beide Betriebsformen kommen aus derselben Entwicklung. Und Entwicklung, Betrieb und Haftung liegen hier.
Den Standort führe ich dabei nicht als Verkaufsargument. Er wird erst in dem Moment zur harten Währung, in dem ein Unternehmen fragt, nach welchem Recht entschieden wird, falls eine Behörde Zugriff auf seine Daten verlangt. Diese Frage beantworten wir eindeutig: Entwicklung, Betrieb und Verantwortung liegen in Deutschland, und sie bleiben hier.
Ihr plant den Markteintritt Anfang 2027. In welcher Entwicklungsphase befindet sich Fideno aktuell und welche technischen, organisatorischen oder unternehmerischen Herausforderungen müsst ihr bis zum Marktstart noch bewältigen?
Die Plattform ist fertig entwickelt und läuft. In der deutschen Cloud ebenso wie vollständig im Rechenzentrum des Kunden, dazu Erweiterungen für alle verbreiteten Browser und eigene Anwendungen für Smartphone und Tablet. Entwickelt wird daran nicht mehr. Was jetzt läuft, ist die Phase, die über die Güte eines Sicherheitsprodukts entscheidet: Härtung, unabhängige Prüfung, Betriebsreife.
Die eigentliche Aufgabe bis zum Markteintritt ist keine technische. Sie besteht darin, den Channel aufzubauen, über den dieses Produkt in die Breite geht: Systemhäuser, Reseller und Rechenzentrumsbetreiber, die den Mittelstand und den öffentlichen Sektor seit Jahren betreuen. Daran arbeiten wir seit Monaten, und dort entscheidet sich das Tempo.
Gerade im Bereich Cyber-Security müssen junge Unternehmen Vertrauen aufbauen, bevor Kunden ihnen sensible Zugänge anvertrauen. Wie möchtet ihr Unternehmen von eurer Lösung überzeugen und welche Rolle spielen unabhängige Sicherheitsprüfungen und Zertifizierungen?
Wir ersetzen Vertrauen durch Technik, überall dort, wo es möglich ist. Was wir nicht lesen können, muss uns niemand glauben. Das ist der Kern unserer Architektur, und wir haben uns diese Entscheidung im eigenen Betrieb bewusst nicht bequem gemacht.
Dazu kommt Nachprüfbarkeit auf jeder Ebene. Die gesamte Plattform wurde intern geprüft und jeder Befund dokumentiert, eine unabhängige externe Sicherheitsprüfung steht vor dem Markteintritt. Der Cloud-Betrieb liegt in einem nach ISO 27001 zertifizierten Rechenzentrum in Deutschland. Und wer seine Zugänge überhaupt nicht aus der Hand geben will, betreibt dieselbe Software vollständig in der eigenen Infrastruktur, unter eigener Kontrolle.
Welche Geschäftsstrategie verfolgt ihr für den Markteintritt und wie möchtet ihr Fideno in den kommenden Jahren weiterentwickeln?
Wir gehen über den Channel in den Markt. Systemhäuser, Reseller und Distributoren betreuen unsere Zielkunden seit Jahren und werden gefragt, wenn es um Sicherheit geht. Für sie steht ein Partnerprogramm mit festen Stufen, eigenem Partnerportal und technischer Konsole bereit. Das ist der Weg, auf dem ein Sicherheitsprodukt in Deutschland Fläche gewinnt.
Der zweite Weg ist die Breite. Es wird dauerhaft einen kostenfreien Tarif für Privatpersonen geben. Wer ein Werkzeug privat schätzt, bringt es in seinem Unternehmen zur Sprache. Das Ziel für die kommenden Jahre ist klar umrissen: Wenn ein deutsches Unternehmen gefragt wird, wo seine Zugänge liegen, soll die Antwort unser Name sein.
Welche drei Ratschläge würdet ihr anderen Gründern geben, die ein Unternehmen im Cyber-Security-Bereich aufbauen und dabei unterschiedliche Generationen und Erfahrungen im Gründerteam zusammenbringen möchten?
Erstens: Sucht die Stelle, an der die Nachfrage wächst und das Angebot gleichzeitig dünner wird. Solche Lücken entstehen leise und stehen in keiner Marktstudie.
Zweitens: Schreibt Entscheidungen auf, gerade wenn Alter und Erfahrung im Team weit auseinanderliegen. Erfahrung überträgt sich nicht durch Zuhören.
Drittens: Behauptet nichts, was ihr nicht belegen könnt. Als junges Unternehmen ist die Versuchung groß, größer zu wirken. Eine überzogene Aussage kostet am Ende die Glaubwürdigkeit, und die trägt das ganze Geschäft.
Bildrechte: Fideno GmbH (i. G.)
Wir bedanken uns bei Marcel Blettner für das Interview
Aussagen des Autors und des Interviewpartners geben nicht unbedingt die Meinung der Redaktion und des Verlags wieder.